$ // bienvenido
Gerardo Salvador
Ciberseguridad · Pentesting · Labs & Writeups
"Explorando y documentando configuraciones, defensas y vulnerabilidades de ciberseguridad"
$ // sobre mí
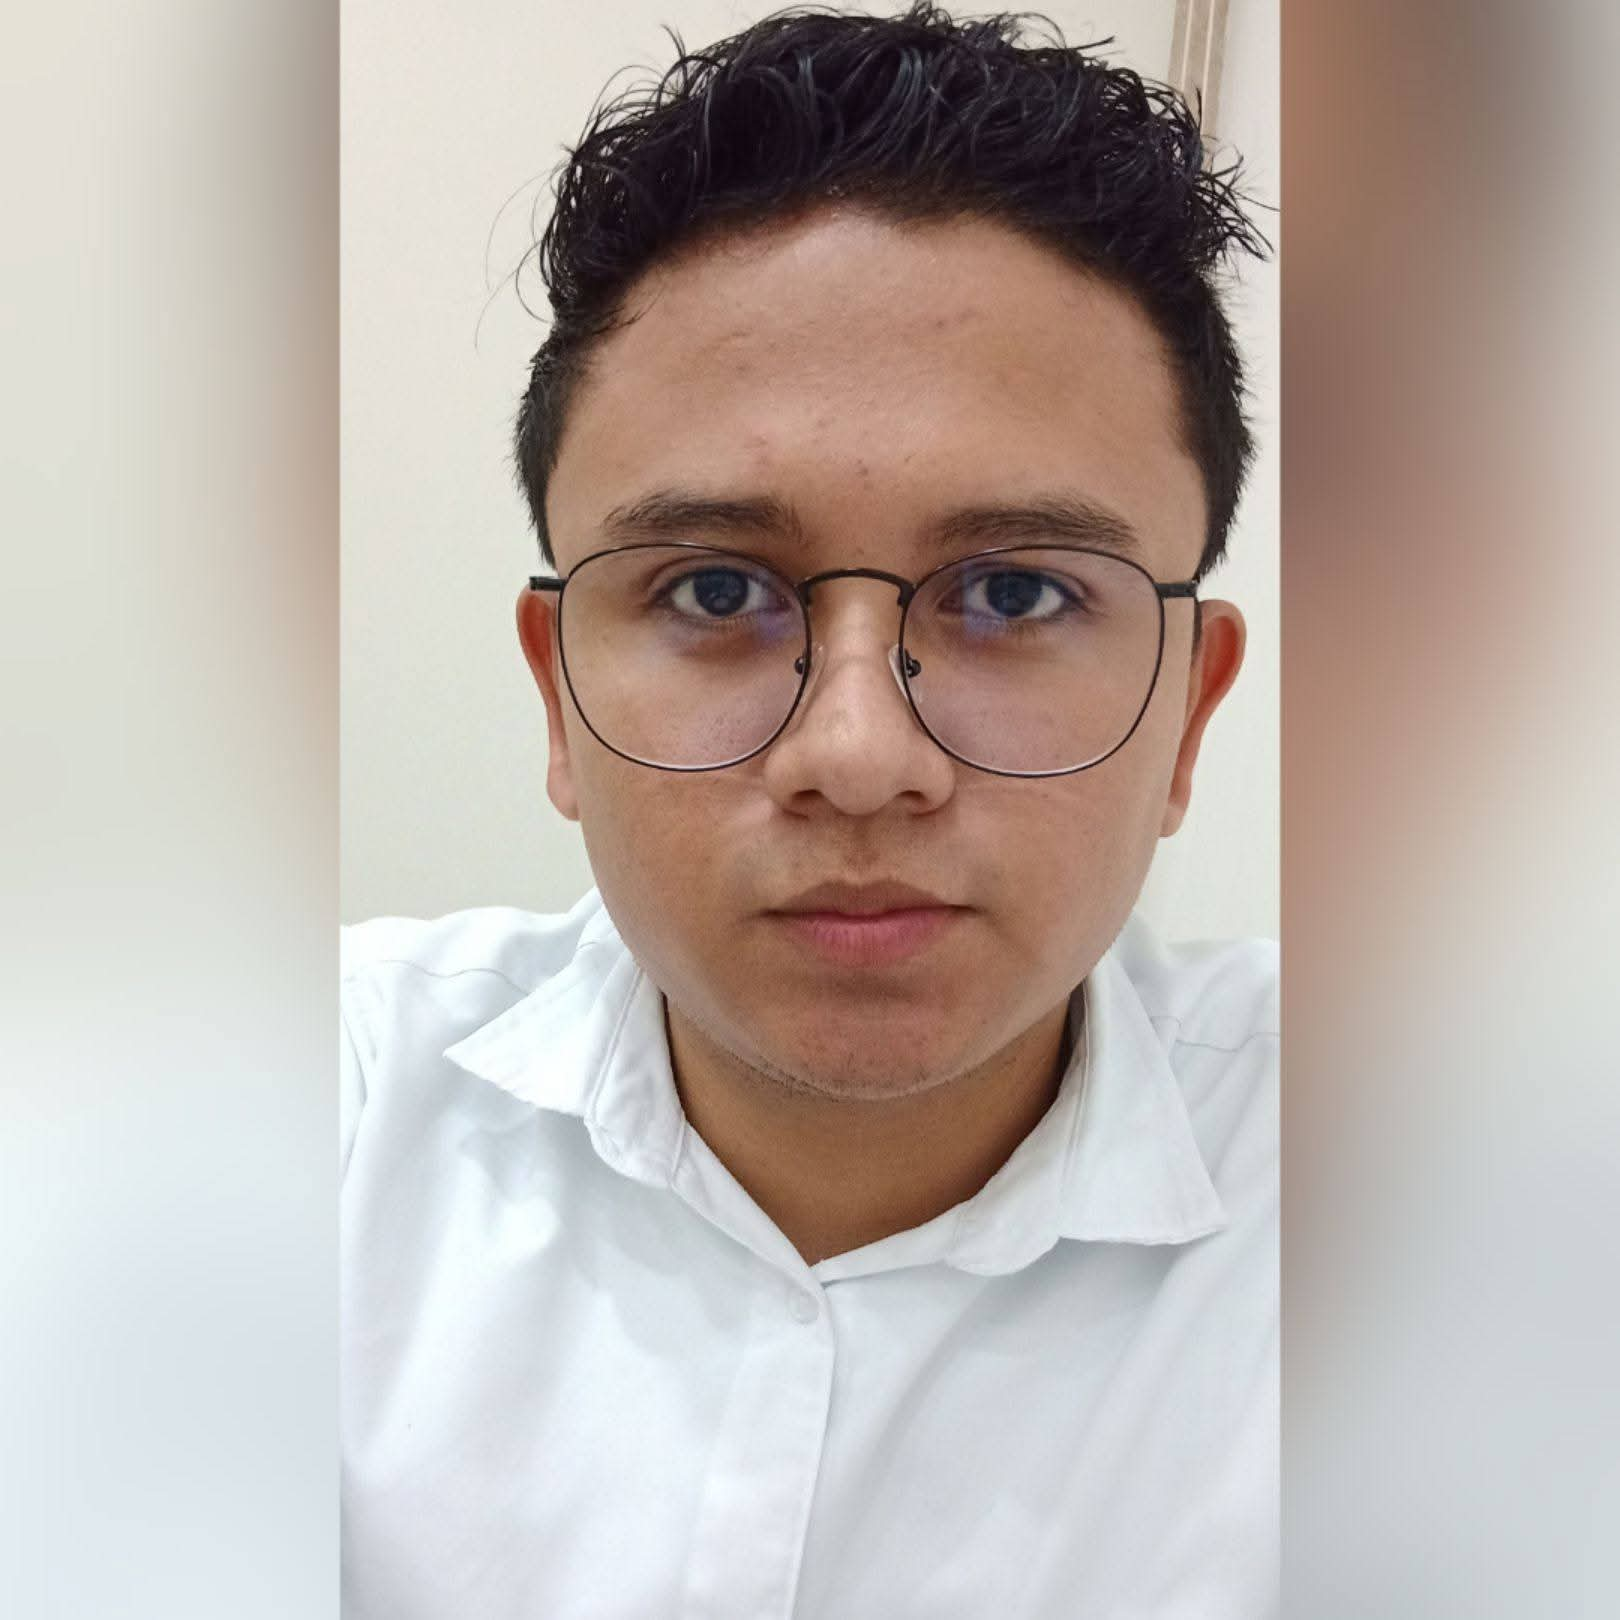
José Gerardo Salvador Pérez Sánchez
Ingeniero en Sistemas Computacionales
Ingeniero en Sistemas Computacionales egresado del TecNM Campus Villahermosa, con enfoque en ciberseguridad defensiva.
Me motiva entender cómo funcionan los sistemas por dentro para protegerlos mejor: desde redes y firewalls hasta endpoints y servidores. Documento cada laboratorio y aprendizaje en este sitio.
Skills
Sistemas Operativos
Redes & Seguridad
Lenguajes
Infraestructura
Plataformas de Práctica
Certificaciones
Completadas
| Fecha | Emisor | Certificación | Validación | Acciones |
|---|---|---|---|---|
| 03/09/2025 | Hack4u | Introducción a Linux | 9397-3152-9280-7086 | |
| 03/09/2025 | Hack4u | Personalización de Linux | 7638-6138-8179-4232 | |
| 07/04/2025 | Fortinet | FCF - Certified Fundamentals in Cybersecurity | 4442807562JP | |
| 15/01/2025 | Santander | Análisis de Datos | OA-2025-0115000738429 |
En progreso
Security+
CompTIA
Planeadas
eJPT
INE Security
OSCP
OffSec
$ // labs
Laboratorios & Máquinas
Documentación de laboratorios propios y máquinas resueltas en plataformas como Hack The Box, TryHackMe y OverTheWire.
 Lab
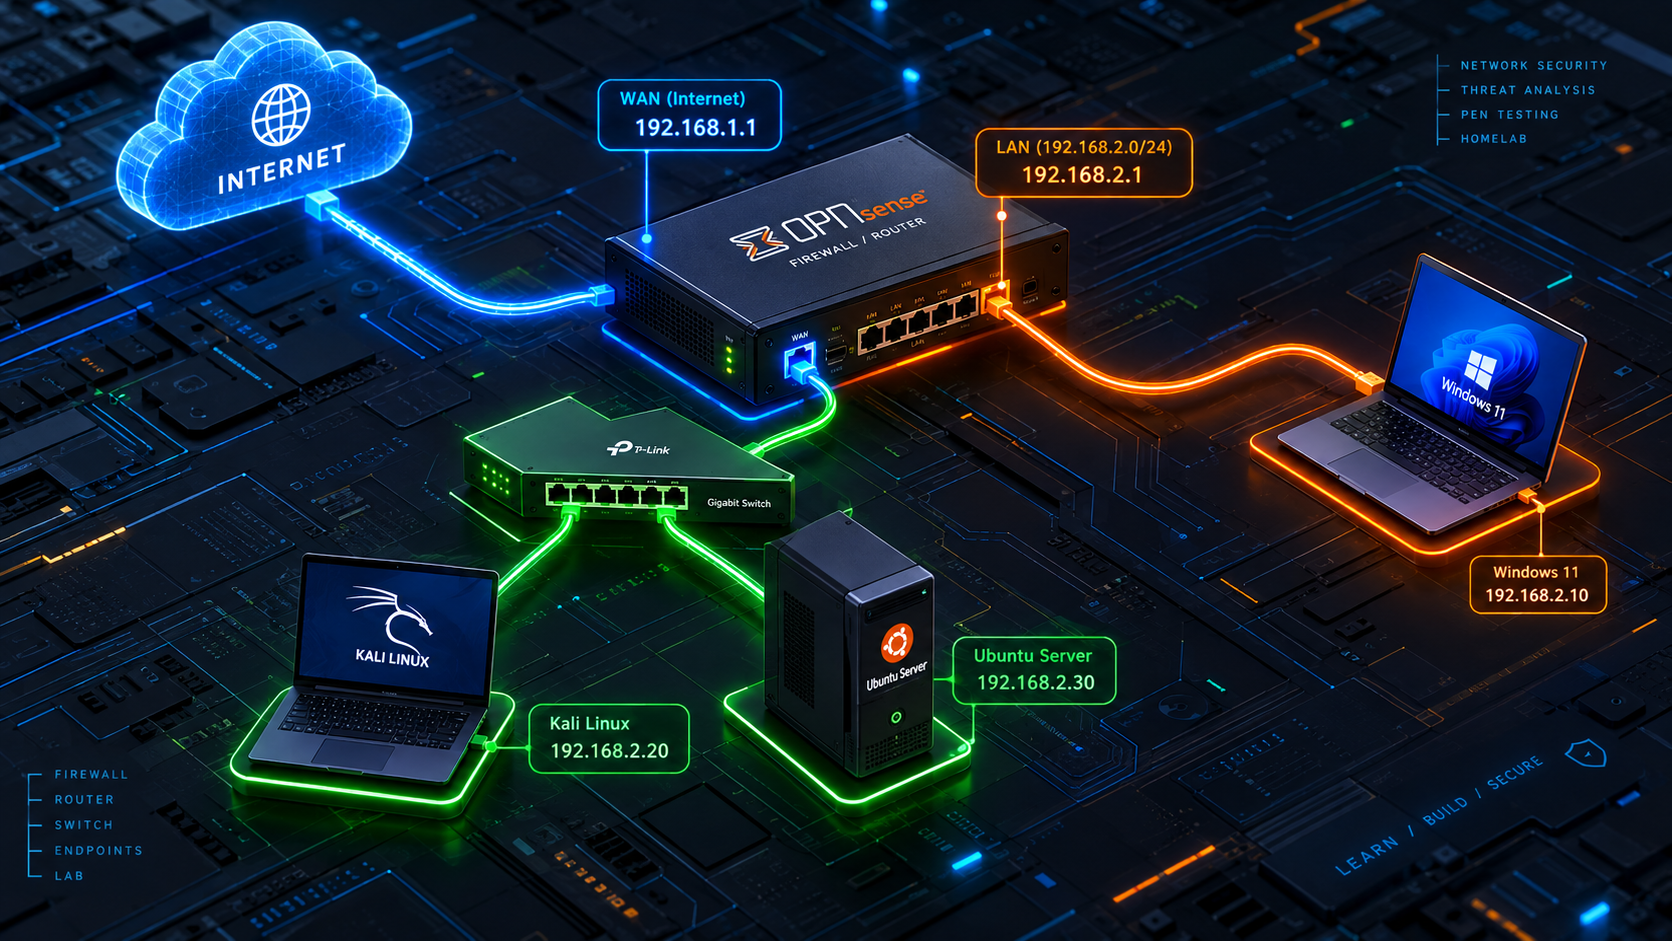
Lab 1: Construcción de Red Segmentada con OPNsense
Diseñar e implementar una topología de red segmentada y segura para prácticas de ciberseguridad, aislando el tráfico de laboratorio de la red personal del host. Se configuró OPNsense como firewall principal con tres interfaces: WAN, LAN Test y Admin.
🧰 OPNsense · Kali · Ubuntu Server · VMware
 Machine
Cap
Máquina Easy de Hack The Box. Enumeración de servicios, análisis de captura de tráfico en FTP, escalada de privilegios mediante capabilities de Linux. Retirada oficialmente.
🎯 HTB · Easy · Linux
 Machine
Lame
Máquina Easy. Enumeración SMB, explotación de Samba vulnerable (CVE-2007-2447), escalada con Metasploit.
🎯 HTB · Easy · Linux
 Machine
Blue
Clásica Easy de HTB. Explotación de EternalBlue (MS17-010) con Metasploit, dump de hashes y cracking.
🎯 HTB · Easy · Windows
 Machine
Devel
Easy Windows. FTP anónimo con upload, ejecución vía IIS, reverse shell con msfvenom y escalada con JuicyPotato.
🎯 HTB · Easy · Windows
 Machine
Jerry
Easy Windows. Tomcat Manager con credenciales por defecto, deploy de WAR malicioso, shell como SYSTEM.
🎯 HTB · Easy · Windows
$ // contacto
¿Hablamos?
Estoy abierto a oportunidades y colaboraciones en ciberseguridad. Elige el canal que prefieras.